
Audita tu código localmente a través de GitHub Actions. Nunca accedemos a tu código fuente. Tu propiedad intelectual permanece 100% segura.
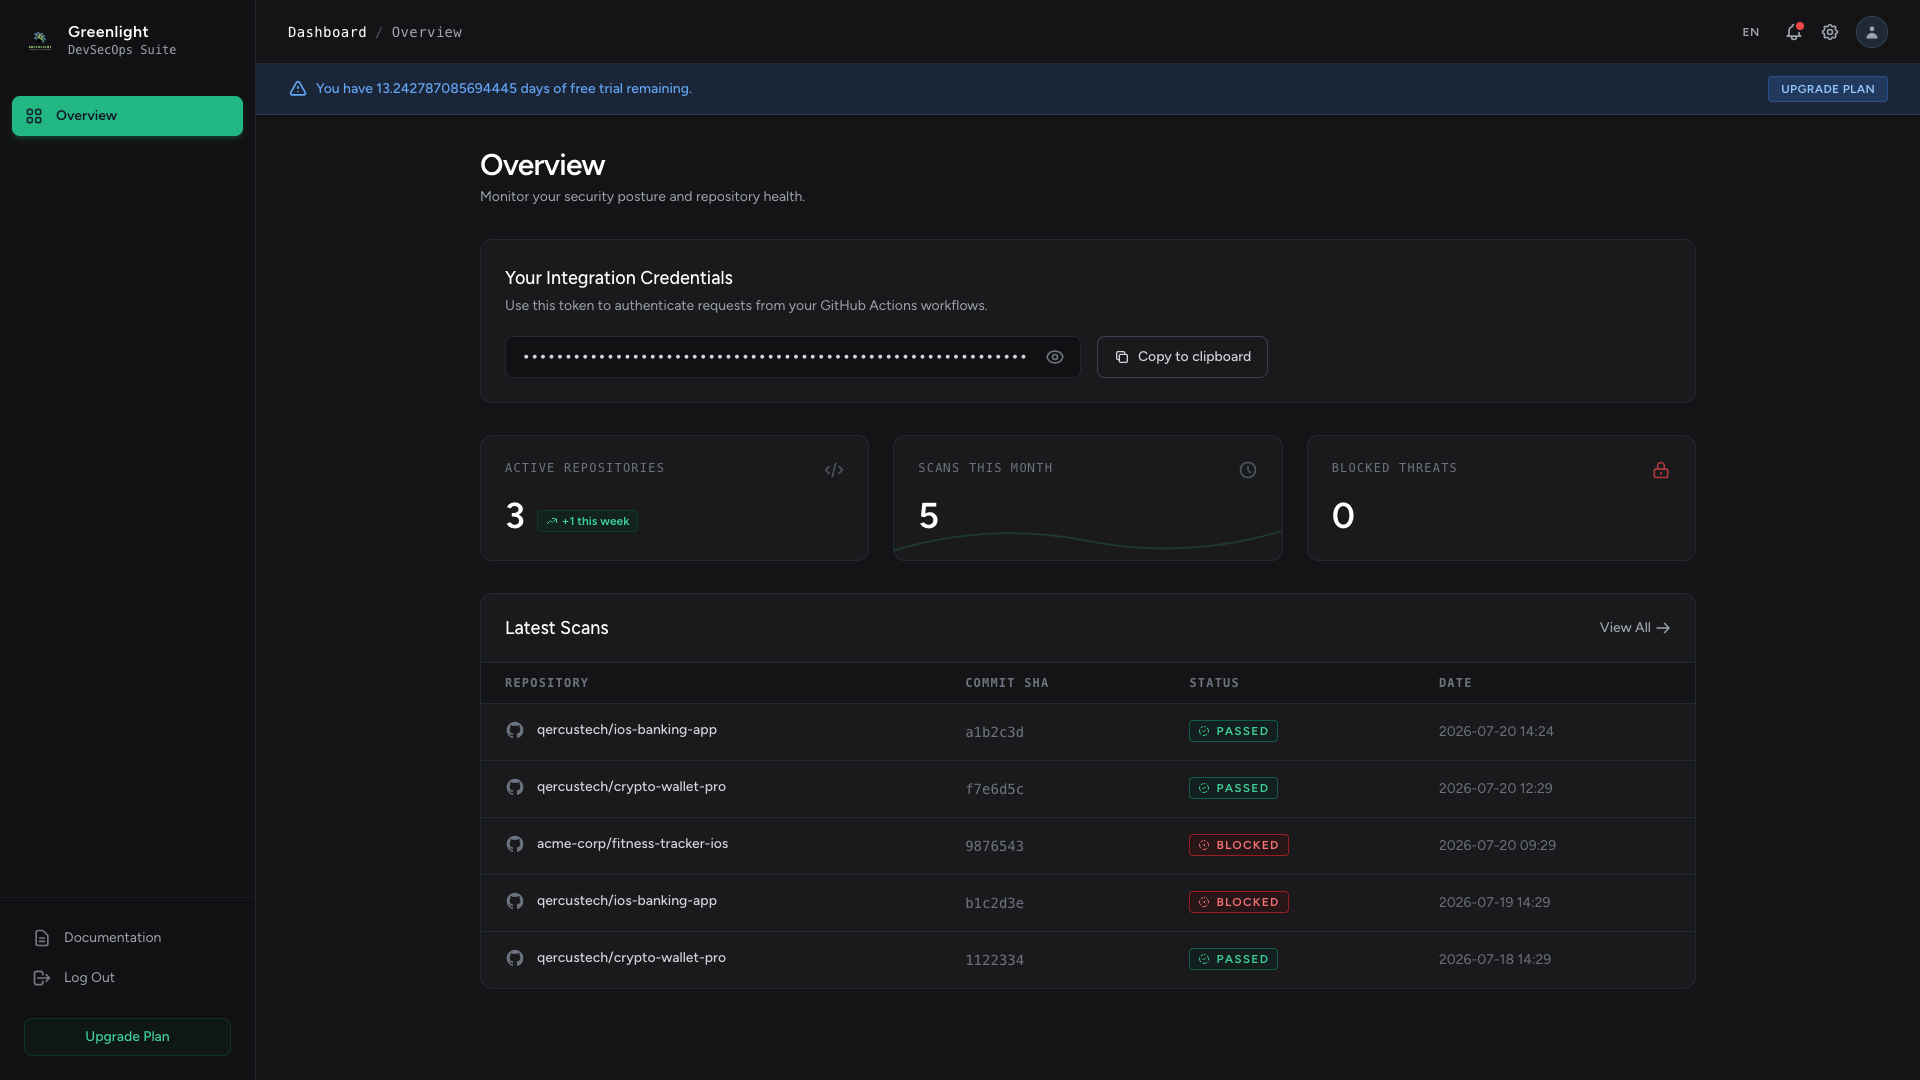
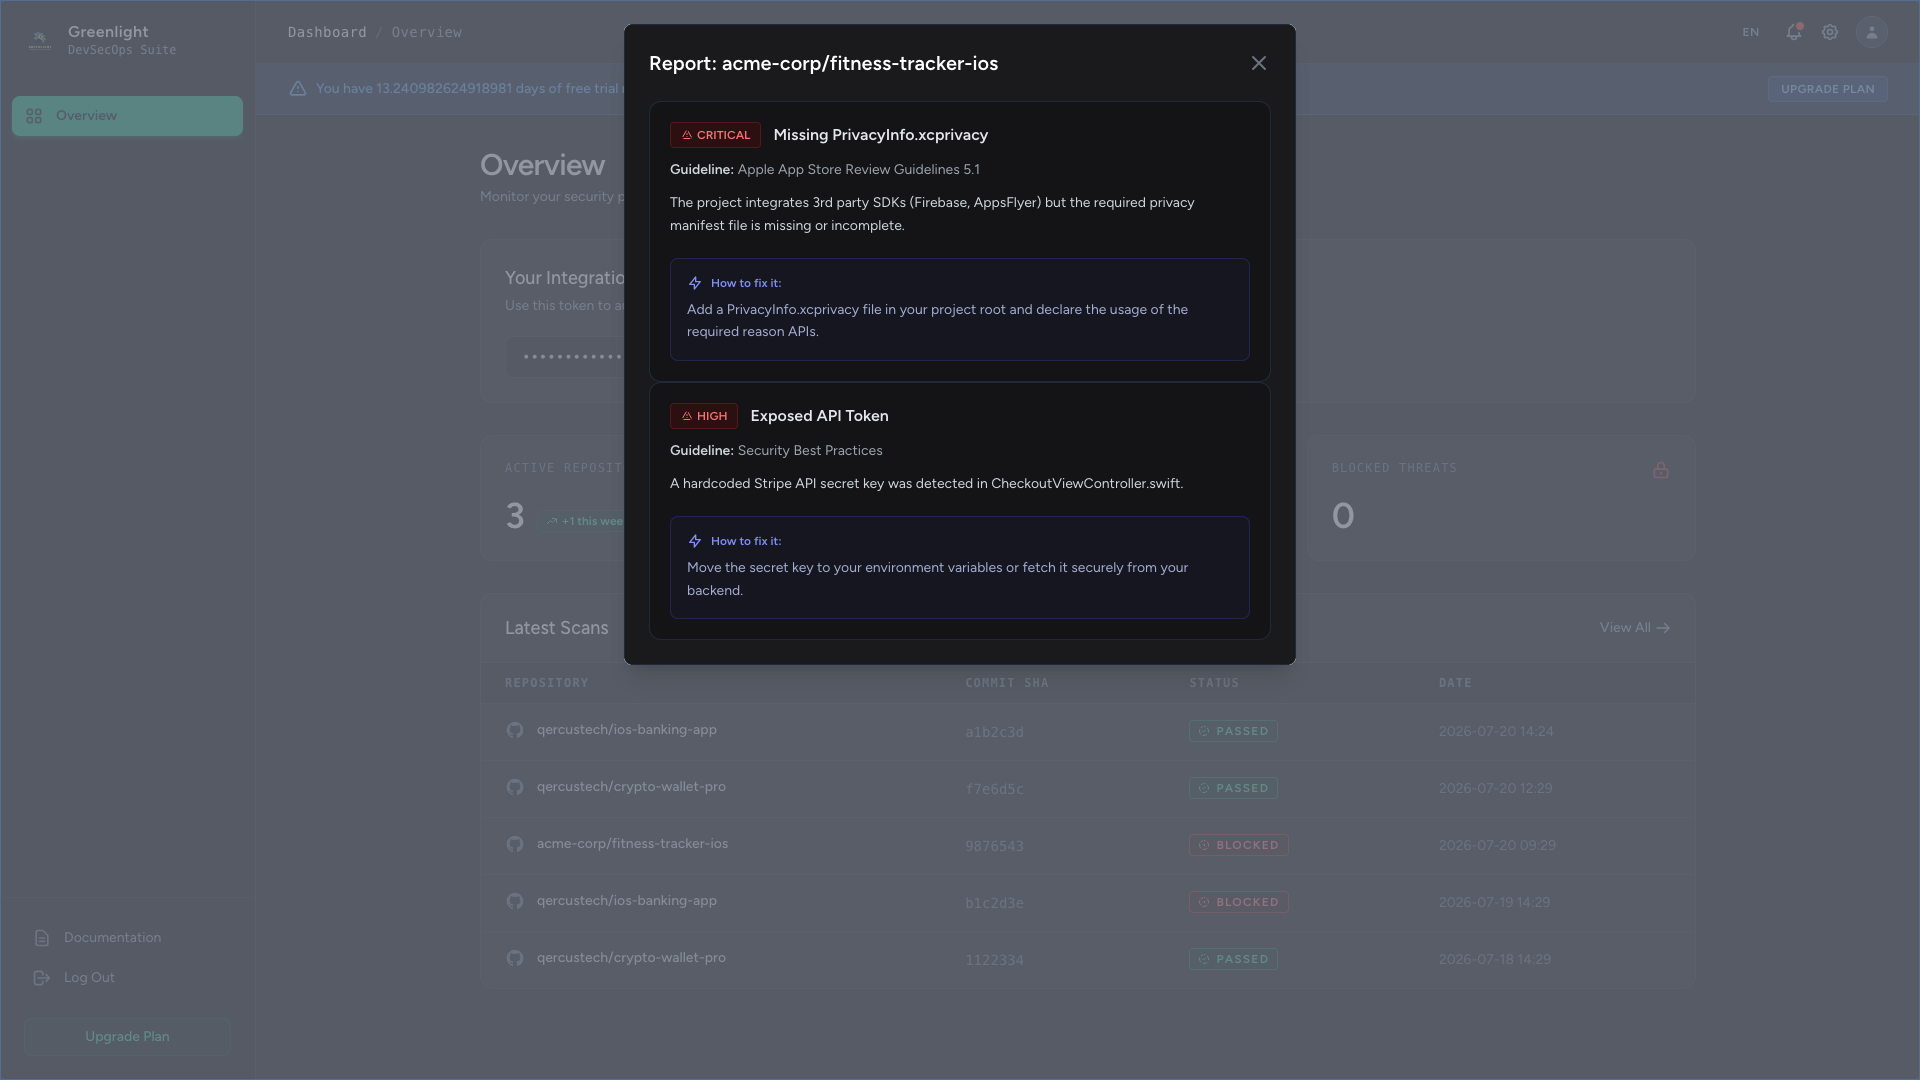
Nuestra GitHub Action ejecuta un análisis profundo en fracciones de segundo sin que el código salga de tus servidores. Conoce exactamente qué validamos antes de que Apple lo rechace.
Validación automática de app.json e Info.plist. Comprobamos el formato del Bundle ID, nombres, versiones, presencia de iconos, URLs de políticas de privacidad y la claridad de las cadenas de propósito (Purpose Strings).
Detección de más de 30 patrones de riesgo crítico. Localizamos uso de APIs privadas, secretos y tokens expuestos, violaciones en sistemas de pago, falta de implementación de ATT (App Tracking Transparency) e integraciones incompletas de "Sign in con Apple".
Validación estricta del manifiesto PrivacyInfo.xcprivacy. Cruzamos los SDKs de rastreo detectados y las APIs de "Required Reason" en tu código con las declaraciones oficiales de tu manifiesto para evitar rechazos técnicos.
Verificación de la estructura final. Comprobamos el tamaño de la aplicación frente a los límites de descarga celular de Apple, resoluciones de iconos, launch storyboards y manifiestos de privacidad en frameworks de terceros integrados.
Resultados del escaneo de seguridad directamente en tus Pull Requests mediante comentarios automáticos y badges de estado.
Seguridad de nivel enterprise diseñada para equipos que no pueden permitirse riesgos.
El análisis se realiza íntegramente en tu pipeline de CI/CD. Tu código nunca sale de tus servidores.
Añade nuestra GitHub Action preconfigurada en cuestión de segundos. Sin configuraciones complejas.
Recibe los resultados del escáner de seguridad directamente en tu panel de control de Greenlight de forma segura e instantánea.
Prueba todas las funciones gratis durante 14 días. Sin tarjeta de crédito.
Estamos aceptando a los primeros testers. El escáner Zero-Trust es 100% gratuito durante esta fase. No se requiere tarjeta.
Estamos aceptando a los primeros testers. El escáner Zero-Trust es 100% gratuito durante esta fase. No se requiere tarjeta.
Estamos aceptando a los primeros testers. El escáner Zero-Trust es 100% gratuito durante esta fase. No se requiere tarjeta.